Корпоративный
ДАЙДЖЕСТ
#16 — лето 2026
В этом выпуске разбираемся, почему мозг дорисовывает картинку там, где ее на самом деле нет — и как этим давно и с удовольствием пользуются мошенники. Проверим, насколько велико наше собственное слепое пятно.
— команда Digital Digest
В этом выпуске разбираемся, почему мозг дорисовывает картинку там, где ее на самом деле нет — и как этим давно и с удовольствием пользуются мошенники. Проверим, насколько велико наше собственное слепое пятно.
— команда Digital Digest
Привет, команда!
Работа с технологиями часто держит нас в режиме постоянной концентрации на конкретной задаче. Но иногда что‑то важное происходит на периферии внимания, там, куда мы просто не успеваем посмотреть.
Умение вовремя заметить то, что осталось за кадром, — отдельный навык, который важно постоянно совершенствовать

Александр Елизарьев
расширяет фокус внимания
Привет, команда!
Работа с технологиями часто держит нас в режиме постоянной концентрации на конкретной задаче. Но иногда что‑то важное происходит на периферии внимания, там, куда мы просто не успеваем посмотреть.
Умение вовремя заметить то, что осталось за кадром, — отдельный навык, который важно постоянно совершенствовать.

Александр Елизарьев
расширяет
фокус внимания
В поле зрения
С прошлого выпуска накопилось немало новостей, которыми хочется поделиться. И прежде чем отправиться на поиски слепых зон, начнем с того, что сложно не заметить, — с наших результатов.
+41%
к выручке
30 апреля «Цифровые привычки» подвели финансовые итоги 2025 года: выручка Группы достигла 2,13 млрд рублей — это на 41% больше, чем годом ранее.
Этот результат стал возможен благодаря прочному фундаменту, который обеспечит и дальнейший рост: у Группы уже сформирован значительный объем утвержденных проектов на несколько лет вперед. И портфель продолжает расти — только этим летом мы заключили новые контракты с крупным клиентом на сумму более 1,5 млрд рублей.
Для нас это значит, что впереди новые масштабные задачи — от разработки цифровых сервисов до работы с данными, ИИ и инфраструктурой.
Новая зона внимания — чувствительные данные
На Smart-Lab Conf 2026 компания обозначила еще одно перспективное направление развития — мониторинг чувствительных данных.
«Цифровые привычки» представили «Квантум Хэш» — DSPM-платформу для мониторинга чувствительных данных в Kubernetes-средах. Группа компаний рассматривает рынок кибербезопасности как одно из приоритетных направлений для дальнейшего развития.
Крупным планом
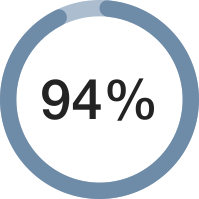
руководителей и экспертов
считают искусственный интеллект главным фактором, который будет влиять на кибербезопасность в ближайший год.
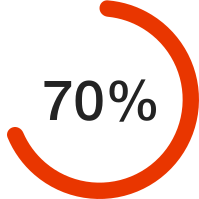
обращений сотрудников к ИИ
содержат конфиденциальные данные: исходный код и конфигурации, персональные и финансовые данные, интеллектуальную собственность.
успешных атак на организации
в 2025–2026 году были реализованы с использованием методов социальной инженерии.
Точка зрения
Сегодня новости о кибератаках напоминают сводки с полей: хакеры становятся изощреннее, а компании усиливают контуры защиты. Но где на самом деле проходит главная линия обороны? Обсудили с экспертом, почему злоумышленники все чаще пытаются взломать людей, а не системы, чем опасны общественные Wi-Fi-сети и как не попасться на удочку мошенников, использующих искусственный интеллект.
«Восстановить пароли проще, чем вернуть деньги»: интервью со старшим бизнес-аналитиком Финейтив — о дипфейках, человеческом факторе и цифровой гигиене.

Юлия Маринина
ищет ответы на важные
вопросы
Алексей Суслов
делится полезными
цифровыми привычками

Точка зрения
Сегодня новости о кибератаках напоминают сводки с полей: хакеры становятся изощреннее, а компании усиливают контуры защиты. Но где на самом деле проходит главная линия обороны? Обсудили с экспертом, почему злоумышленники все чаще пытаются взломать людей, а не системы, чем опасны общественные Wi-Fi-сети и как не попасться на удочку мошенников, использующих искусственный интеллект.
«Восстановить пароли проще, чем вернуть деньги»: интервью со старшим бизнес-аналитиком Финейтив — о дипфейках, человеческом факторе и цифровой гигиене.

Юлия Маринина
ищет ответы на важные
вопросы

Алексей Суслов
делится полезными
цифровыми привычками
— Сейчас много говорят о том, что количество кибератак на бизнес бьет рекорды. Замечаешь ли ты это в работе? Усилились ли меры защиты внутри компании за последнее время и что реально изменилось?
Да, я отчетливо замечаю, что меры защиты усилились. Как минимум, мы регулярно и системно занимаемся вопросами найденных угроз, их исправлением и предотвращением новых. Системы периодически обновляются, закрывая выявленные уязвимости.
Кроме того, при разработке новых фич все чаще учитываются рекомендации специалистов по безопасности. Они участвуют в процессе на всех этапах, помогая нам формировать дополнительные требования. Это делает систему более стабильной, а потенциальные кибератаки — неопасными для пользователей.
— Сегодня злоумышленники все чаще взламывают не системы, а людей. Как думаешь, в чем причина и почему даже опытные специалисты иногда попадаются на самые простые уловки?
Человек, не будучи роботом, остается самым уязвимым звеном в цепи
Системы усложнились до такого уровня, что взломать их напрямик стало крайне трудно. Поэтому злоумышленники бьют по самому слабому звену — по человеку.
Даже самые опытные сотрудники — люди, а не роботы. Специалист, имея глубокие навыки в своей сфере, не может быть экспертом абсолютно во всем. Сыграть можно на психологии и воспитании: если к нам обращается «сотрудник из правоохранительных органов», у нас возникает естественное желание выполнить все указания, чтобы избежать возможных проблем. Если нам обещают удвоить капитал за месяц — в глубине души хочется, чтобы это оказалось правдой.
Критическое мышление требует ресурсов и иногда дает сбой. Его запас истощается от банального голода или недосыпа. Так что да: человек, не будучи роботом, остается самым уязвимым звеном в цепи.
Человек, не будучи роботом, остается самым уязвимым звеном в цепи
— Можешь вспомнить самый необычный или пугающий сценарий атаки, с которым ты сталкивался или о котором слышал?
Мошенники используют уже не только текст и голос, но и видео, чтобы вызвать максимальное доверие
В очень интересную ситуацию попал мой знакомый. Ему позвонили «из органов» и точно знали, что день назад он открыл крупный вклад в известном банке. Во‑первых, поражает скорость, с которой конфиденциальная информация утекла к посторонним.
Во‑вторых, в этом инциденте с ним связывались по видеосвязи. Сейчас сложно сказать, был ли это дипфейк или реальный человек, но сам факт примечателен: мошенники используют уже не только текст и голос, но и видео, чтобы вызвать максимальное доверие. Сочетание оперативной утечки данных и видеосвязи действительно немного пугает.
Мошенники используют уже не только текст и голос, но и видео, чтобы вызвать максимальное доверие
— Если выбирать, что для компании важнее — технологии защиты или обучение сотрудников основам ИБ, — на что бы ты поставил и почему?
Надо понимать: если в компании есть что‑то одно и полностью отсутствует другое — это беда. Любая одиночная ставка с высокой долей вероятности сыграет плохо.
Сотрудников можно обучать личной и корпоративной безопасности, брать с них подписи под документами об ответственности, но на 100% это не сработает. Точно так же не дадут полной гарантии и одни лишь технологии.
Однако защита бывает разного уровня. Это не только автоматизированные системы и «железки», которые сканируют сеть и оповещают об угрозах. Технология защиты — это еще и правильное ограничение прав доступа. Если к базе с персональными данными имеет доступ не 100 человек, а только трое, это колоссально снижает риски. Поэтому, работая в IT, я делаю ставку на технологии защиты.
— Какие повседневные привычки действительно снижают риск взлома для обычного пользователя?
Не передавать персональную информацию туда, где ей не место. Не стоит раскидываться сканами паспорта в интернете.
Использовать уникальные сложные пароли. Если у человека простой пароль, статистически он одинаков на всех сервисах. Взломав один сайт (например, методом перебора), злоумышленники легко получат доступ к остальным.
Включать двухфакторную аутентификацию (2FA). Вход по коду из SMS или специального приложения для одноразовых кодов (TOTP) сильно усложняет жизнь мошенникам. Собственно, чаще всего они и звонят с целью выманить именно этот код.
— А какие привычки кажутся безобидными, но на деле создают серьезные проблемы?
Во‑первых, как я уже сказал, использование одного пароля для разных приложений. Простой лайфхак: придумайте базовый пароль и меняйте в нем один фрагмент под конкретный сервис. Например, первые или последние три символа — это первые буквы домена сайта. Запоминается легко, а безопасность выше.
Во‑вторых, игнорирование обновлений ПО. С обновлениями на телефоны и компьютеры прилетают критические патчи безопасности.
В‑третьих, использование общедоступного Wi-Fi для чувствительных операций. Открытый Wi-Fi часто не шифрует трафик. Любой человек в этой же сети со специальным софтом может прочитать передаваемые вами данные прямо «на лету».
И ещё один важный совет: не распространяйте персональные данные, скрывайте геометки на фото. Кстати, именно благодаря выложенным фото с вами можно сделать даже подвижный дип-фейк, хотя рекомендация «не выкладывать себя» в современных реалиях кажется скорее странной.
— А у тебя самого было что‑то, что ты раньше делал неправильно?
Раньше я использовал одинаковые пароли. Но однажды браузер сообщил, что мои данные найдены в открытом доступе. Мне это, разумеется, не понравилось. Я прошелся по всем сохраненным сайтам и сгенерировал для каждого индивидуальный пароль.
А еще после первого же подозрительного звонка от «банков», на который я потратил лишнее время, я просто перестал брать трубку с незнакомых номеров. Кому нужно — напишет.
А тратить время и нервы на спамеров и мошенников я не хочу.
— Какая угроза сегодня больше всего недооценивается?
Со стороны обычных пользователей — это дипфейки: подделки голоса и видео. Сейчас часто встречаются схемы, когда сотрудникам пишут «начальники» с фейковых аккаунтов. Когда такие сообщения станут массово приходить в виде голосовых или видеокружочков, уровень доверия людей к ним будет гораздо выше, чем к тексту.
Со стороны компаний главный вызов — использование искусственного интеллекта для поиска уязвимостей и проведения атак. Универсального рецепта тут пока нет: нужно соблюдать отраслевые стандарты защиты и рассчитывать, что ИИ не найдет в них изъян. Мы приходим к ситуации из шутки, где один ИИ защищает компанию, а второй — ее атакует. Дивный новый мир.
— Как в этом потоке сложностей понять, что что‑то не так, еще до того, как станет поздно?
Когда нас торопят, критическое мышление отключается
Все сводится к нескольким четким маркерам:
Маркер № 1: Запрос чувствительных действий. Просьба перевести деньги, сообщить код, раскрыть личные данные или срочно проголосовать на стороннем сайте. Если мне пишет друг с подобной просьбой — я не отвечу в чате, а сразу перезвоню ему по обычной связи. Если пишет «генеральный директор», с которым у меня нет личной переписки, я сначала уточню у коллег, его ли это аккаунт.
Маркер № 2: Искусственная срочность. Психология устроена так: когда нас торопят, критическое мышление отключается. Если код требуют назвать за 30 секунд, а предложение сгорает через 5 минут — единственное правильное решение: положить трубку, закрыть чат и заблокировать контакт.
Если бы тебе нужно было сформулировать короткий манифест кибербезопасности, который поместится на стикере на ноутбуке, что бы там было написано?
Я бы сформулировал два коротких правила:
Не разговаривай с незнакомцами.
(Правило из детства)
Восстановить пароли проще, чем вернуть деньги.
(Правило взрослой жизни)
Не вижу проблемы
Шесть слепых зон, в которые мы попадаем чаще, чем думаем.
01. «Со мной такое не сработает»
В 2002 году психолог Эмили Пронин с коллегами описала эффект bias blind spot — слепое пятно в отношении собственных когнитивных искажений. В серии ее экспериментов люди отвечали на различные вопросы и неизменно были уверены, что когнитивным искажениям больше подвержены окружающие, чем они сами. Эта уверенность сохранялась даже после того, как участникам подробно объясняли механизм искажения и показывали, как именно он работает в их собственных ответах. Мы хорошо представляем, как мошенник обманывает кого‑то другого. И заметно хуже — как он обманывает нас. Отсюда самая опасная установка во всей этой теме: «Я про эти схемы знаю, со мной не сработает».
02. «Я же им сам позвонил»
Мы уже научились опасаться подозрительных входящих звонков. Мошенники нашли красивый обход — не звонить вообще. Существует отдельный класс атак, TOAD (Telephone-Oriented Attack Delivery): человеку приходит убедительное письмо о платеже или проблеме с аккаунтом, без единой вредоносной ссылки — просто номер «службы поддержки». И дальше жертва сама набирает мошенникам. На пике зафиксировано более 600 000 таких писем в день, а исследования 2026 года показали: телефонные сценарии социальной инженерии в симуляциях оказываются примерно на 40% результативнее классического email-фишинга.
Слепая зона здесь — иллюзия контроля: раз я позвонил сам — значит, я контролирую ситуацию. Но это не так.
03. «Это же мой руководитель»
Авторитет, срочность и доверие работали задолго до интернета — ИИ просто выдал им новый инструментарий. В 2025 году северокорейская хакерская группа использовала поддельные видео и аудио руководителей на Zoom-звонках, чтобы убедить сотрудников техкомпаний установить вредоносное ПО, а в 2026-м исследователи уже говорят об «индустриализации» такого сценария. Раньше подтверждением личности были лицо и голос. Сегодня же фраза «я сам его видел и слышал» уже не является гарантией подлинности собеседника.
04. «Это всего лишь QR-код»
По данным Microsoft в первом квартале 2026 года объем QR-фишинга вырос на 146% — с 7,6 млн атак в январе до 18,7 млн в марте. К концу квартала, согласно аналитике компании, QR-фишинг стал самым быстрорастущим вектором email-атак. Обычную ссылку мы хотя бы можем увидеть и оценить. А в случае с QR-кодом — адрес спрятан внутри, поэтому заметить привычные признаки фишинга и оценить безопасность ссылки становится куда сложнее. Более того: QR-код даже не воспринимается как ссылка — для пользователя это просто действие: увидел, навел камеру и открыл.
05. «Мне же помогает Нейросеть»
А это слепая зона совсем нового типа. По данным исследований Сheck Point — организации сейчас используют в среднем 10 разных ИИ-приложений в месяц, и от 87% до 93% компаний сталкиваются хотя бы с одним высокорисковым взаимодействием с GenAI ежемесячно. К маю 2026 года примерно каждый 25-й запрос к внешним ИИ-сервисам содержал чувствительные корпоративные, персональные или регулируемые данные — доля таких запросов выросла с 2% до 4% всего за несколько месяцев. Есть и следующий уровень: ИИ-агента можно атаковать через то, что он читает. Вредоносную инструкцию можно спрятать в документе, письме или даже приглашении в календарь — это называется indirect prompt injection.
Слепая зона теперь есть не только у человека. Появляется новый вопрос: а каким данным доверяет мой ИИ?
06. «По отдельности все выглядит нормально»
Письмо, следом сообщение, потом звонок и общение со «службой поддержки». Каждый элемент сам по себе не вызывает подозрений — и именно в этом социальная инженерия видит главную уязвимость. Проблема не всегда в одном подозрительном письме. Иногда слепая зона находится между действиями: первое кажется нормальным, второе подтверждает первое, третье окончательно снимает сомнения. И увидеть атаку можно, только посмотрев на всю цепочку целиком.
Современные исследования показывают рост интерактивных атак через мобильные каналы. Телефон, СМС и callback-сценарии оказываются на 40% эффективнее привычного email-фишинга
Самые опасные слепые зоны появляются там, где действие стало настолько привычным, что мозг перестает его анализировать
Взгляд в прошлое
Люди хотели получить что-то за просто так. Я дал им «просто так» — за что-то
Мошенник, который знал людей лучше, чем они сами
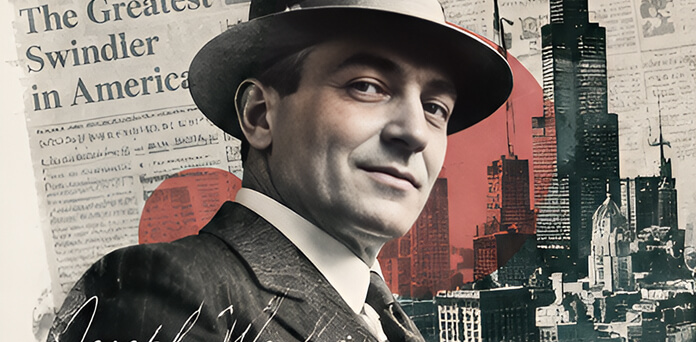
Задолго до того, как появился термин «социальная инженерия», в Чикаго уже работал человек, который зарабатывал этим на жизнь. Джозеф Уэйл (1875–1976) называл себя «величайшим мошенником Америки». За почти полвека своей карьеры он обманул жертв на сумму свыше $8 млн — по тем временам целое состояние.
Уэйл не взламывал сейфы и не подделывал документы или купюры — он виртуозно играл на чувствах и эмоциях людей. Его любимой мишенью были не глупцы, а банкиры, врачи, политики, юристы: люди, уверенные, что их‑то точно не смогут обмануть.
Люди хотели получить что-то за просто так. Я дал им «просто так» — за что-то
Вот пять его самых показательных афер и психологический рычаг, на котором держалась каждая
«Чудо-эликсир»
Начинал Уэйл ассистентом у бродячего торговца снадобьями Дока Мэривезера, чей «эликсир от всех болезней» на деле был подкрашенной дождевой водой со спиртом. Роль самого Уэйла была простой: затеряться в толпе покупателей и с восторгом рассказывать, как чудо-настойка избавила его от несуществующей хвори. Толпа охотно верила опыту «обычного человека рядом» и раскупала пузырьки с «лекарством».
«Скачки, исход которых уже известен»
Схема, которая позже легла в основу фильма «Афера». Жертве сообщали, что результаты скачек можно узнать за несколько минут до официального объявления, и предлагали успеть сделать «беспроигрышную» ставку через сообщника Уэйла. Азарт гарантированной наживы отключал всякую осторожность — а деньги, разумеется, исчезали вместе с информатором.
«Доктор Анри Рюэль, геолог»
Уэйл примерял для своих афер разные личности, одна из любимых — солидный геолог с безупречными манерами, приезжающий в город с «инсайдерской» информацией о новом нефтяном месторождении. Он предлагал вложиться в разработку месторождения и брал деньги «на инвестиции». Жертвы не проверяли документы — им хватало уверенного тона и умения к месту вставить научный термин. Костюм и словарный запас эксперта работали лучше любого поддельного диплома.
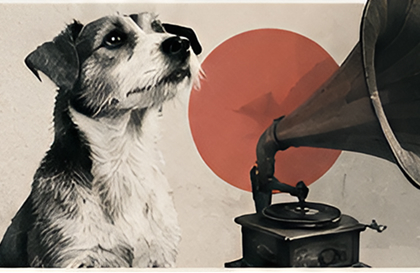
«Говорящая собака»
Один из трюков Уэйла — «говорящая собака», которую продавали как настоящую диковинку. Секрет был прост, рядом прятался чревовещатель. Покупатель предвкушал нечто уникальное, но «дар речи» у собаки, разумеется, пропадал сразу после сделки. К моменту, когда становилось ясно, что чуда не будет, продавец был уже далеко.
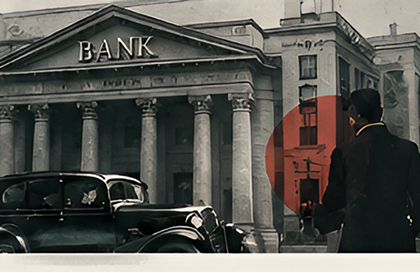
«Мошенник, который обманул мошенника»
Для самой дерзкой аферы Уэйлу пришлось открыть фиктивный банк. Один нечистый на руку делец вынашивал план обмануть Муссолини на 2 млн $ и искал коррумпированного банкира, который помог бы провернуть схему. Уэйл сыграл роль такого банкира, взял с дельца 500 000 $ в качестве аванса за помощь — и просто исчез вместе с деньгами.
Технологии меняются, рычаги нет
С тех пор технологии сделали огромный шаг вперед. А вот рычаги, которыми пользовался Уэйл — доверие, жадность, авторитет, азарт выгодной сделки, — не изменились. Разница лишь в том, что сегодня роль обаятельного мошенника в поддельных пенсне выполняет голосовой дипфейк, а роль уличной толпы — рассылка на десять тысяч адресов одновременно.
Технологии меняются, рычаги нет
С тех пор технологии сделали огромный шаг вперед. А вот рычаги, которыми пользовался Уэйл — доверие, жадность, авторитет, азарт выгодной сделки, — не изменились. Разница лишь в том, что сегодня роль обаятельного мошенника в поддельных пенсне выполняет голосовой дипфейк, а роль уличной толпы — рассылка на десять тысяч адресов одновременно.
Открыть в новой вкладке
О том, как нейросети научились притворяться нашими близкими и коллегами, и какие детали помогут распознать подделку.
О том, как мелкие промахи влекут за собой большие и совершенно непредсказуемые последствия.
О том, как превратить человеческий фактор из источника риска в преимущество системы безопасности.
Свежим взглядом
Собрали для вас пять отличных книг — от захватывающих детективов до понятного научпопа. Они помогут прокачать цифровую гигиену и точно не дадут заскучать на выходных.
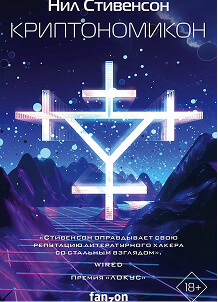
Криптономикон
Нил Стивенсон
Культовый роман о том, как шифры и математика меняют ход истории. Сюжет связывает взлом кодов в период Второй мировой войны и создание первых независимых дата-центров на заре интернета.
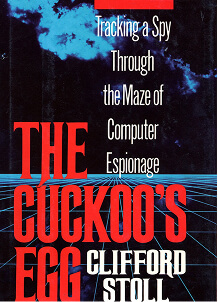
Яйцо кукушки
Клиффорд Столл
Захватывающий детектив о том, как копеечная ошибка в счете помогла поймать международного шпиона. Обычный системный администратор в одиночку выслеживает хакера, взламывающего военные сети США.
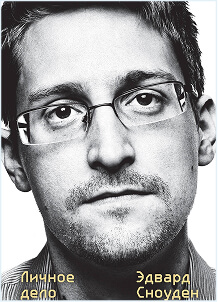
Личное дело
Эдвард Сноуден
Честные мемуары инженера спецслужб, который рассказал миру о глобальной цифровой слежке. Это манифест о том, как уязвимы наши личные данные и гаджеты в современном мире.
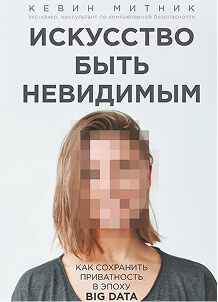
Искусство быть невидимым
Кевин Митник
Понятное руководство по защите от скрытого надзора со стороны корпораций и мошенников. Легендарный хакер объясняет, где мы оставляем цифровой след и как вернуть контроль над своей приватностью.
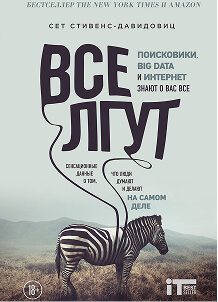
Все лгут
Сет Стивенс-Давидовиц
Исследование бывшего аналитика Google о скрытой силе интернета. Люди часто врут знакомым и опросам, но абсолютно честны со строкой поиска, которая знает о нас все.
Проверка зрения
Какой самый небезопасный в мире пароль? Сколько секунд вашего голоса нужно нейросети, чтобы заговорить вместо вас? Мы собрали неочевидные факты о том, как на самом деле устроен обман — от психологического эксперимента 1960-х до взлома аккаунта Илона Маска.
Предлагаем ненадолго сменить роль читателя на роль детектива и проверить, насколько зорко ваше периферийное зрение.
Проходите квиз и докажите, что ваш творческий стек так же хорош, как и технологический
Какой самый небезопасный в мире пароль? Сколько секунд вашего голоса нужно нейросети, чтобы заговорить вместо вас? Мы собрали неочевидные факты о том, как на самом деле устроен обман — от психологического эксперимента 1960-х до взлома аккаунта Илона Маска.
Предлагаем ненадолго сменить роль читателя на роль детектива и проверить, насколько зорко ваше периферийное зрение.
Пройдите квиз и докажите, что ваша защита от слепых зон работает не хуже антивируса.
Вместо послесловия
Удивительно, сколько всего мы делаем, не задумываясь: открываем, сканируем, отвечаем, подтверждаем, доверяем знакомому имени или голосу.
В таких привычных действиях чаще всего и прячутся слепые зоны. Невозможно проживать каждый день в режиме тотальной проверки, но иногда нужно дать себе всего несколько секунд, чтобы осмыслить происходящее.
Берегите себя и до встречи в следующем дайджесте!
Над выпуском работали

Юлия
Маринина
редактор

Светлана
Рыжухина
редактор
Анастасия
Зорина
дизайнер

Юлия Маринина
редактор

Светлана Рыжухина
редактор

Анастасия Зорина
дизайнер